Security Awareness Enthusiast. Speaker. Ich zeige dir nicht, wie man hackt – ich zeige dir, wie man Sicherheit versteht.
Kontakt & Booking
Ich behaupte nicht, allwissend zu sein. In der IT-Security lernt man nie aus, und genau das treibt mich an. Ich suche den Austausch auf Augenhöhe, liebe es, neue Dinge zu lernen und diese Begeisterung mit einer großen Portion Leidenschaft zu teilen.
Ob ich im Lieferdienst-Outfit auf die Bühne gehe oder komplexe Gadgets erkläre: Meine Mission ist es, Menschen für Technik zu sensibilisieren, ohne sie zu belehren. Hauptberuflich arbeite ich als Sales Engineer bei Enginsight und beschäftige mich täglich damit, Cybersecurity verständlich, greifbar und praktisch nutzbar zu machen.
Viele Cyberangriffe beginnen nicht mit einem spektakulären Hack. Sie beginnen mit Informationen. Welche Systeme sind erreichbar? Welche Technik wird eingesetzt? Welche Personen arbeiten dort? Welche Infrastruktur existiert? Und welche Unternehmen wurden bereits Opfer? Die folgenden Beispiele zeigen, wie viel sich allein aus öffentlich verfügbaren Quellen erkennen lässt.
Suchmaschine für Geräte, Dienste und Systeme, die aus dem Internet erreichbar sind.
Warum ist das wichtig? >Ein Beispiel dafür, dass Kameras und Videoschnittstellen im Internet auffindbar sein können.
Awareness ansehen >Auch Speicher- und Backup-Systeme können ihre Weboberflächen öffentlich präsentieren.
Gefahr verstehen >Systeme verraten bereits durch ihre Anmeldeseite etwas über ihre Existenz.
Awareness ansehen >Öffentliche Informationen aus vielen Quellen lassen sich miteinander kombinieren.
Digitale Spuren >Datenpannen, Schwachstellen und Cyberangriffe aus der realen Welt.
Fälle ansehen >Eine Karte macht sichtbar, wie international Ransomware-Erpressung geworden ist.
Ausmaß ansehen >Dokumentierte Ransomware-Verhandlungen zeigen die menschliche Seite des Angriffs.
Was passiert danach? >Ein konkretes Beispiel einer dokumentierten Kommunikation mit einer Ransomware-Gruppe.
Fall ansehen >Leitungen, Umspannwerke und weitere Infrastruktur sind teilweise öffentlich kartiert.
OSINT-Effekt ansehen >Hardware, die ich zur Veranschaulichung nutze. Klicke auf ein Gerät, um zu erfahren, was es kann – und warum Unternehmen sich mit solchen Angriffsszenarien beschäftigen sollten.
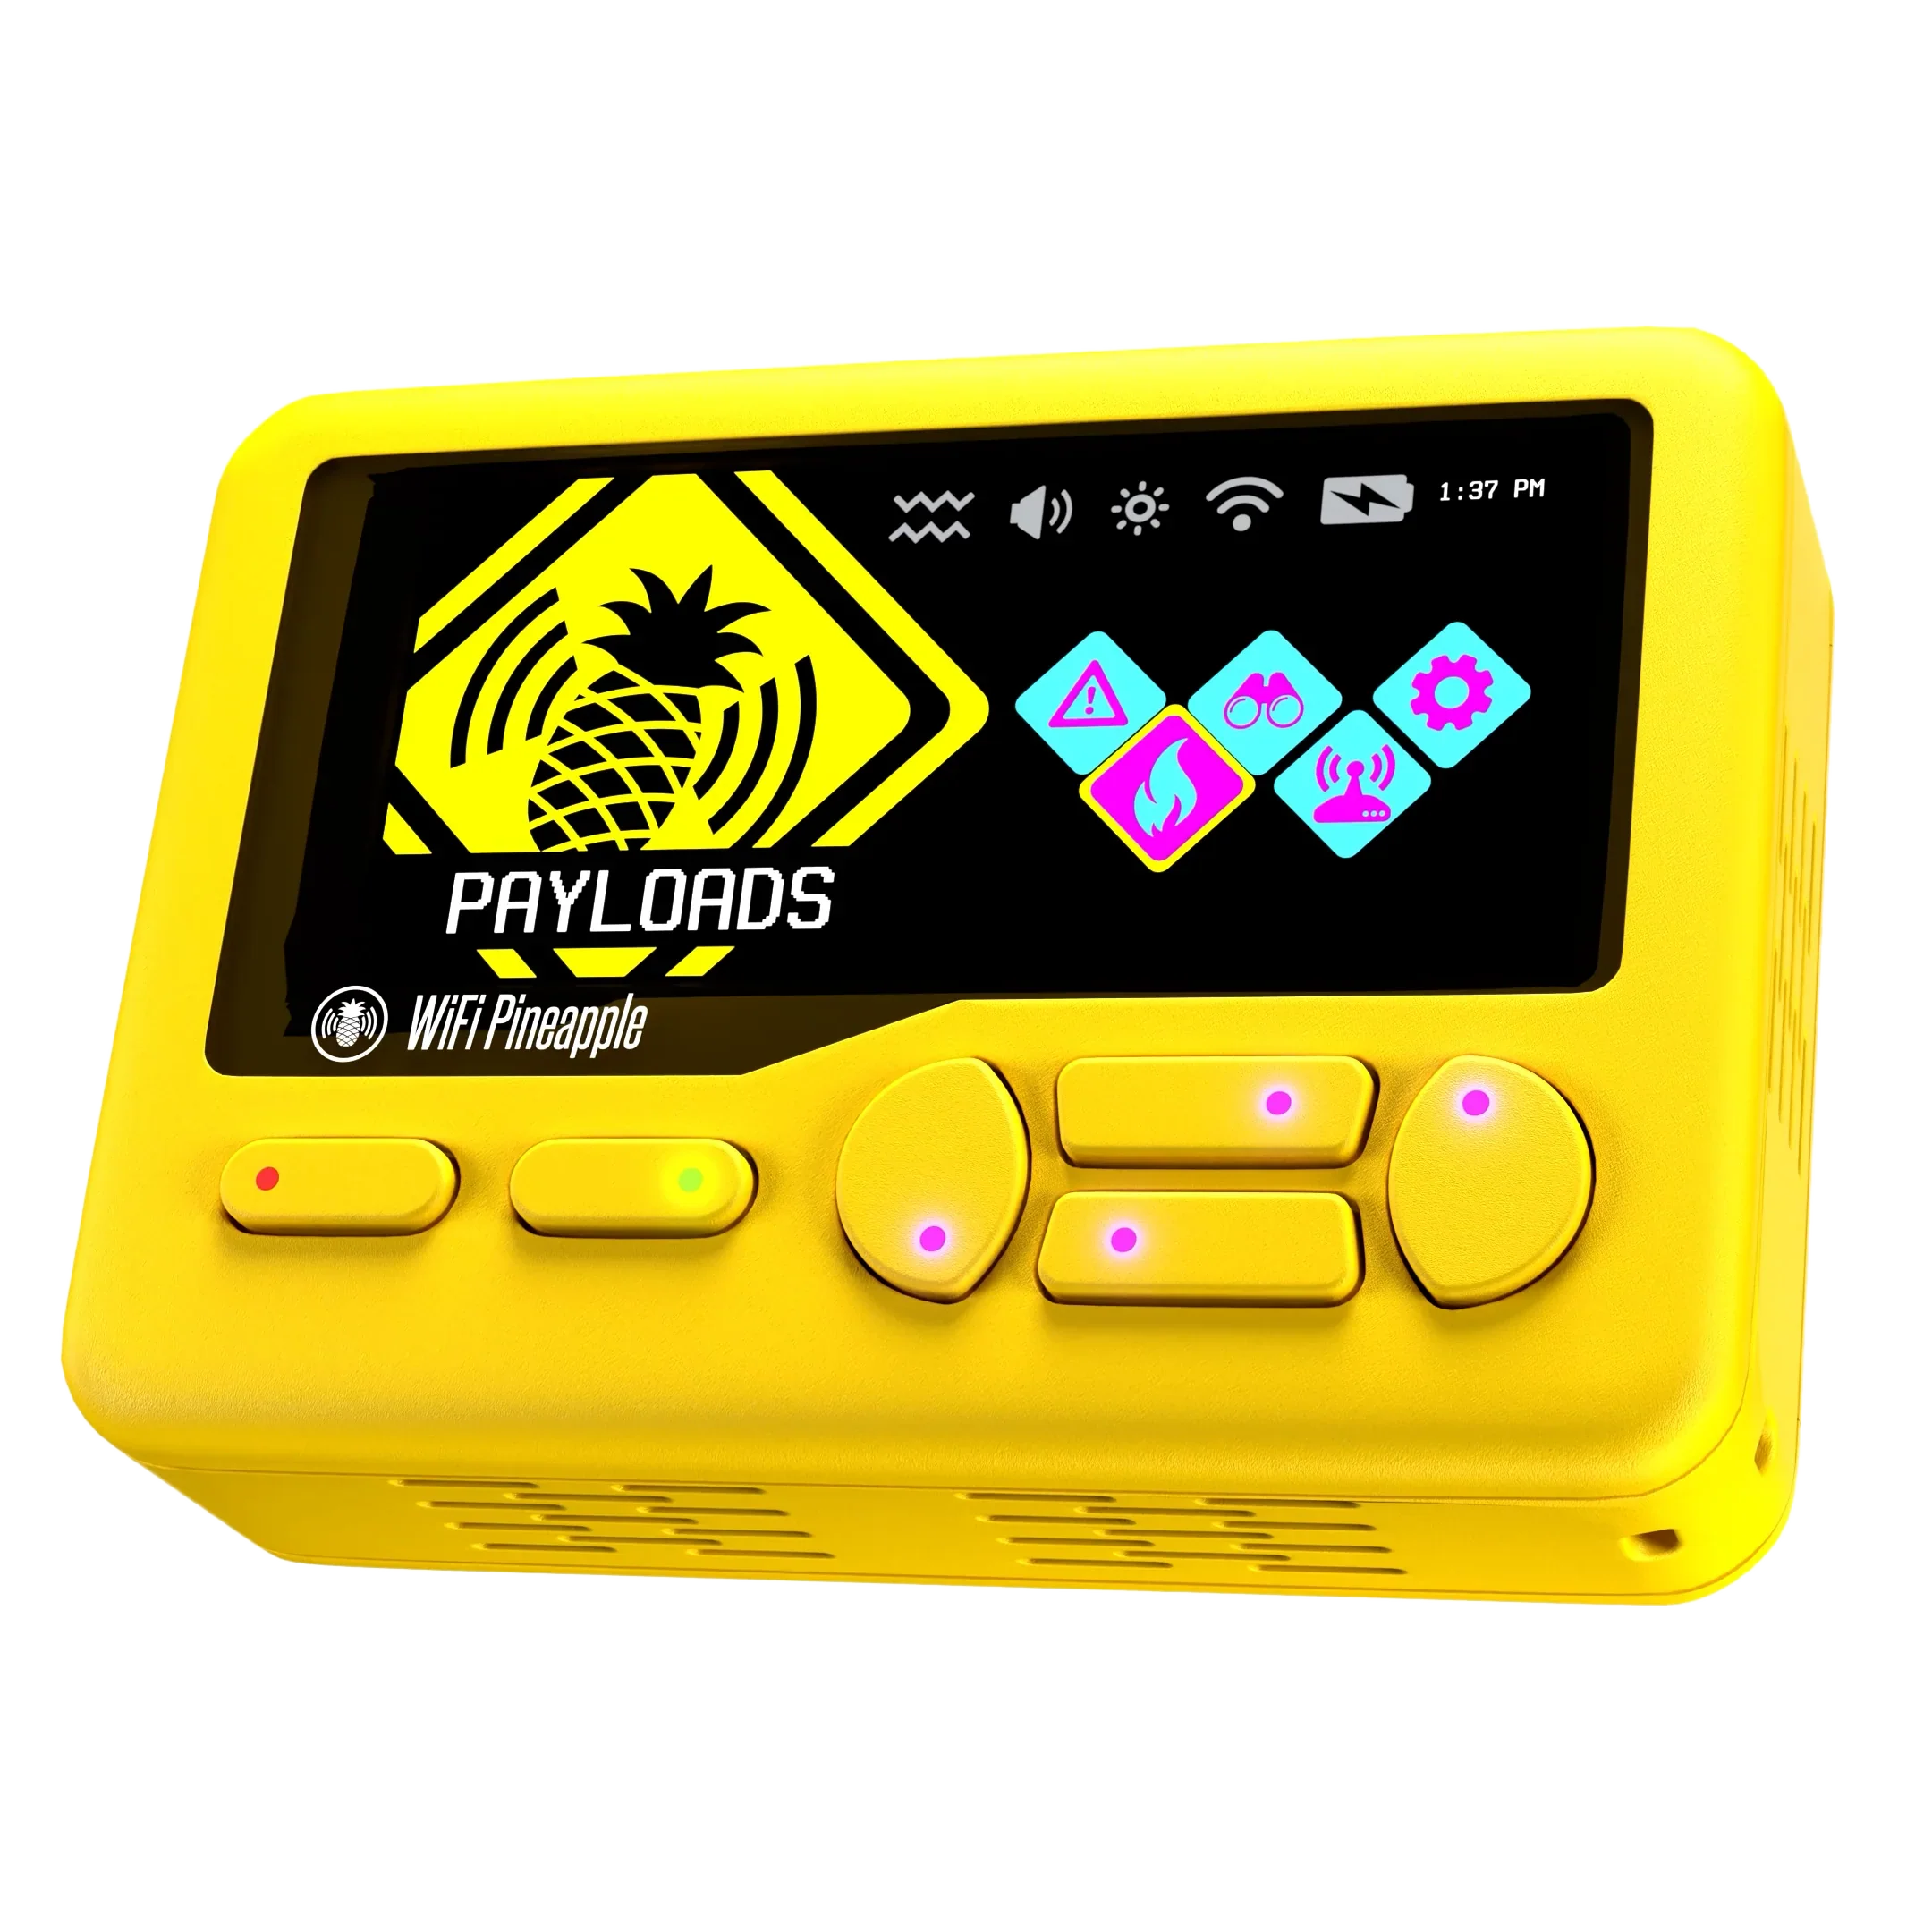
Mobiles WiFi-Pentesting und WLAN-Reconnaissance.
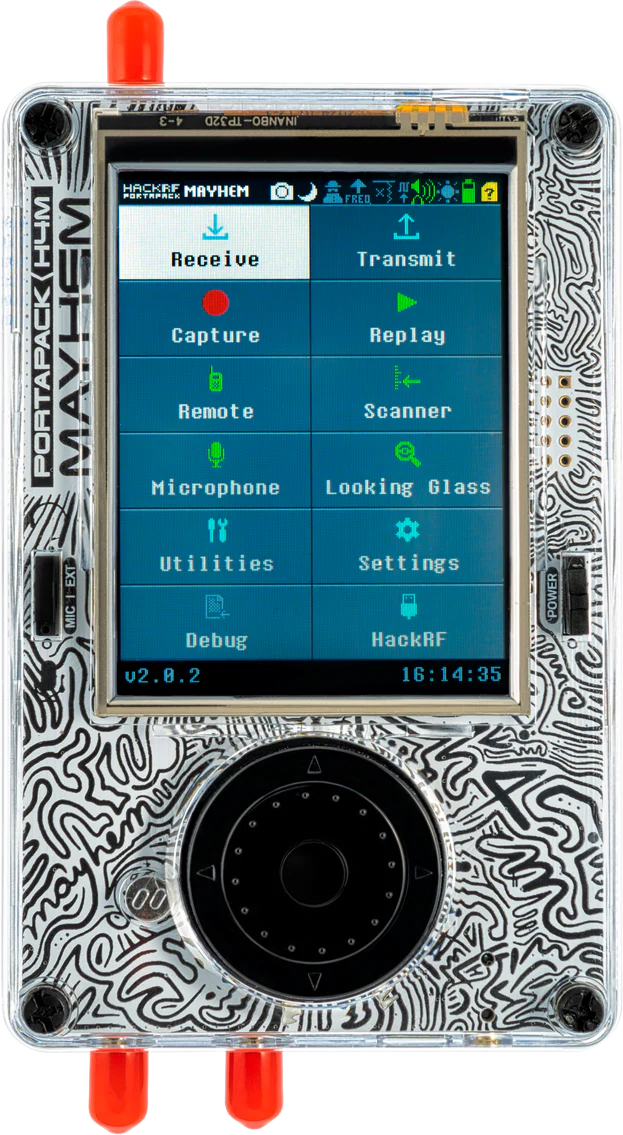
Gefahr verstehen >Software Defined Radio für Funkanalyse.
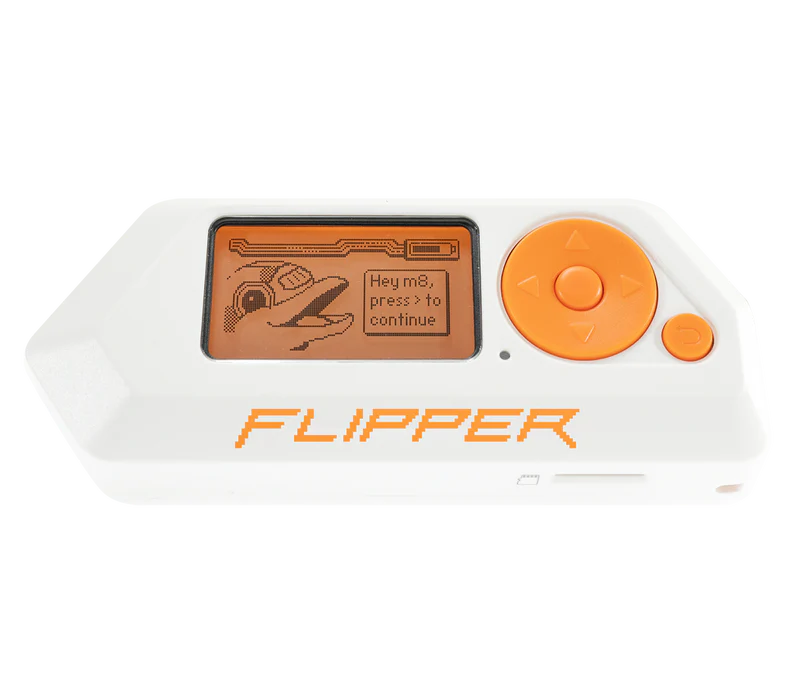
Gefahr verstehen >Multi-Tool für Funk, RFID, NFC und Infrarot.
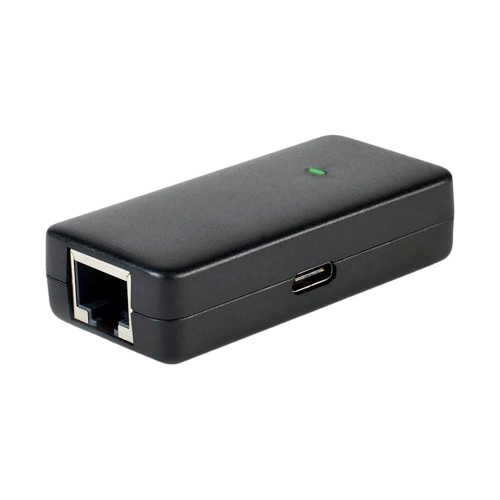
Gefahr verstehen >Kompakter Ethernet LAN-Tap.
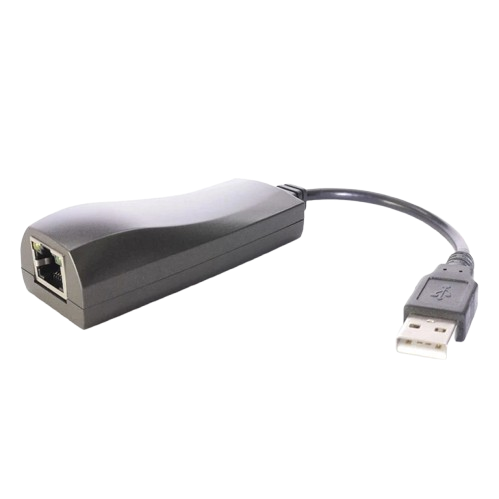
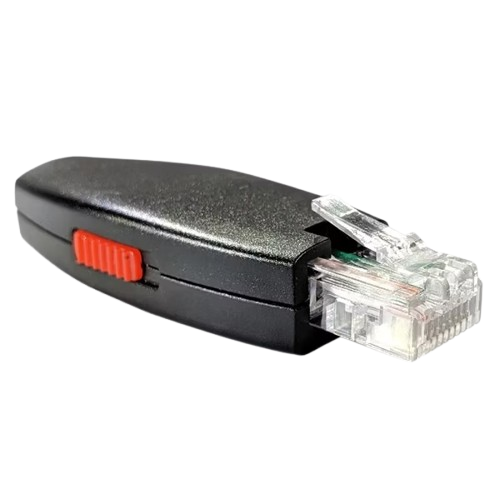
Gefahr verstehen >Netzwerkgerät im unscheinbaren Adaptergehäuse.
Gefahr verstehen >Automatisierte Tastatureingaben via USB.
Gefahr verstehen >Mobiles Werkzeug für Netzwerkaudits.
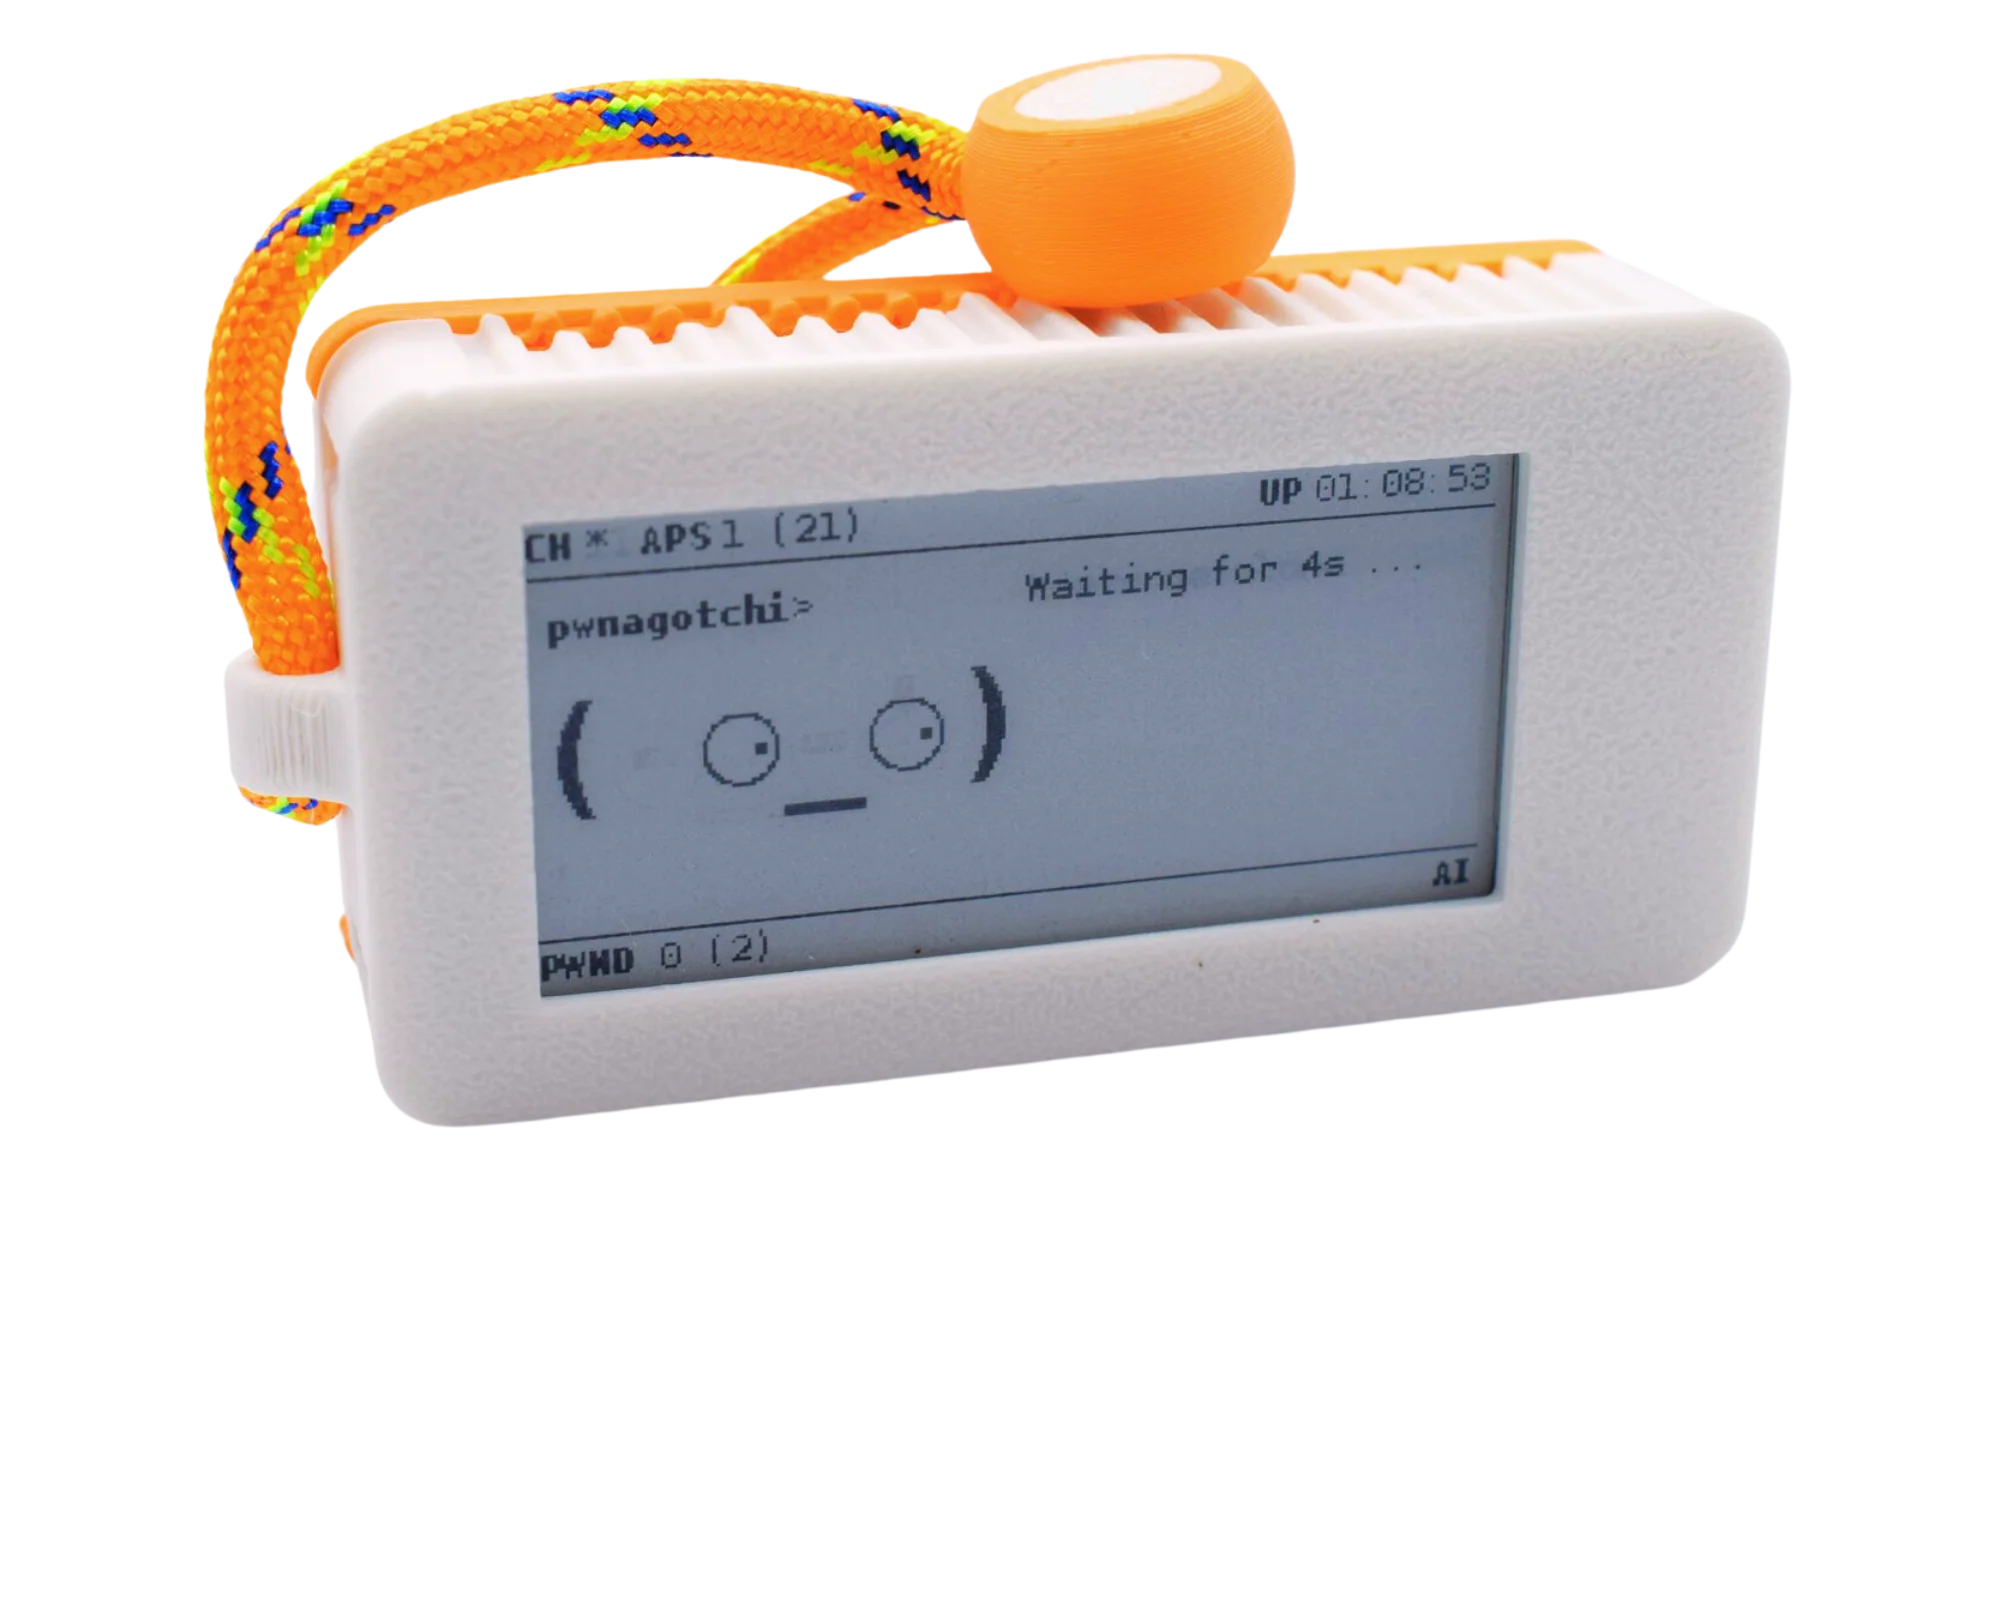
Gefahr verstehen >WLAN-Lernprojekt mit automatisierter Handshake-Erfassung.
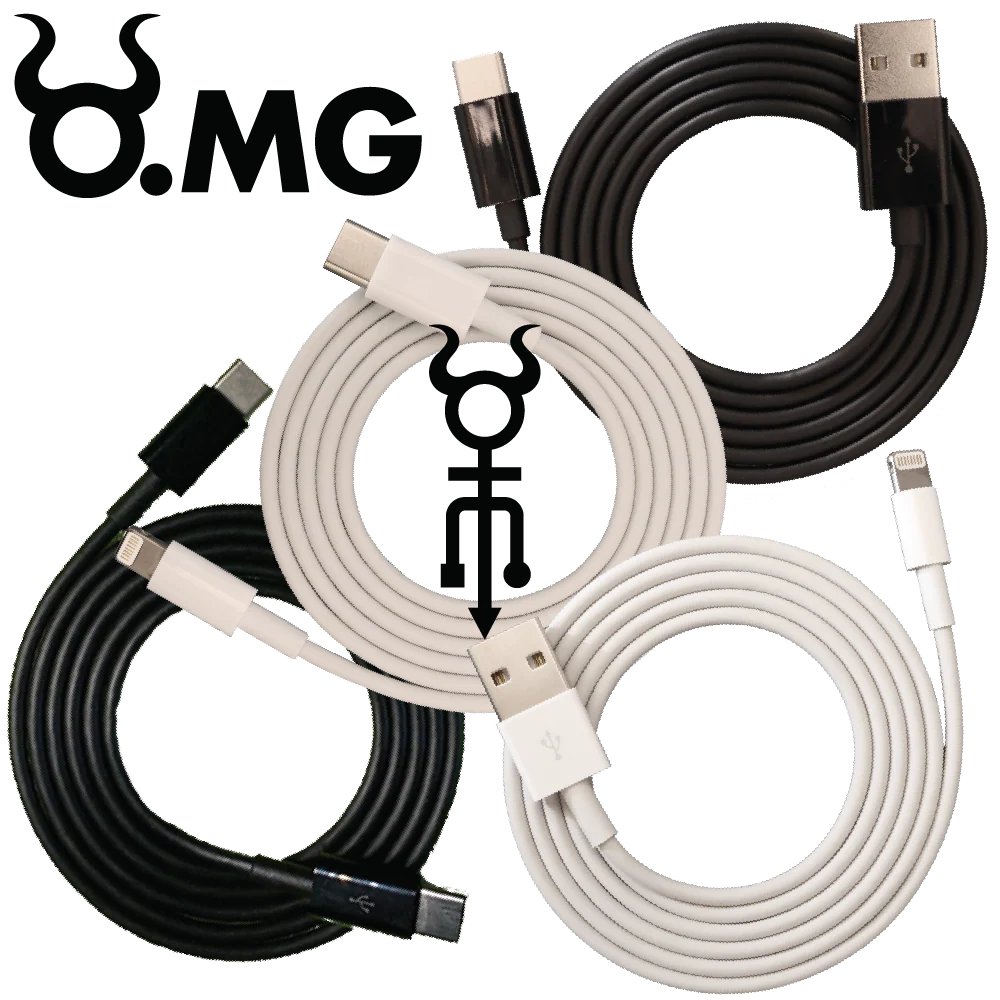
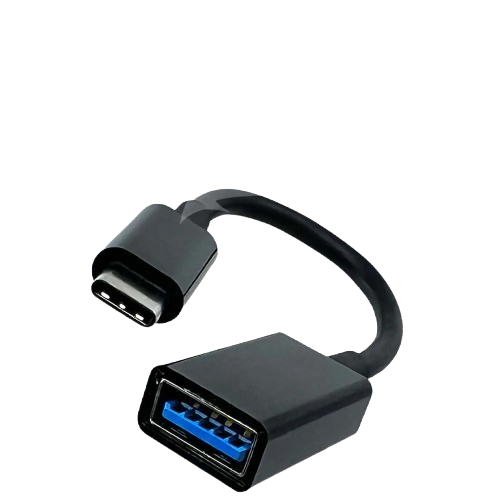
Gefahr verstehen >Technik versteckt in einem USB-Kabel.
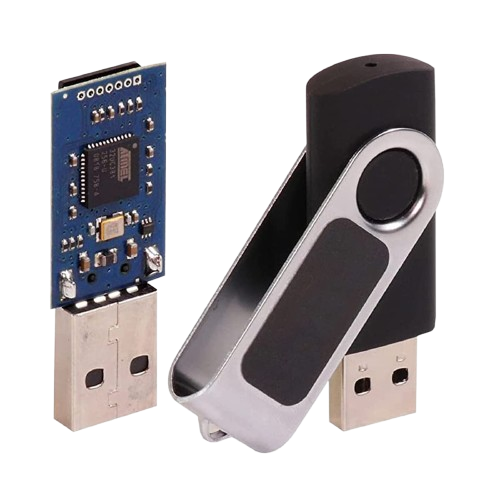
Gefahr verstehen >Pentesting-Technik in einem USB-Adapter.
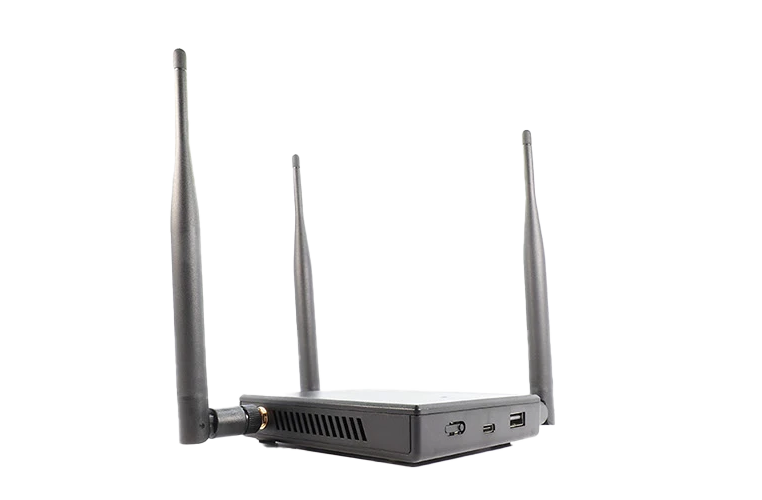
Gefahr verstehen >Plattform für WLAN-Sicherheitsaudits.
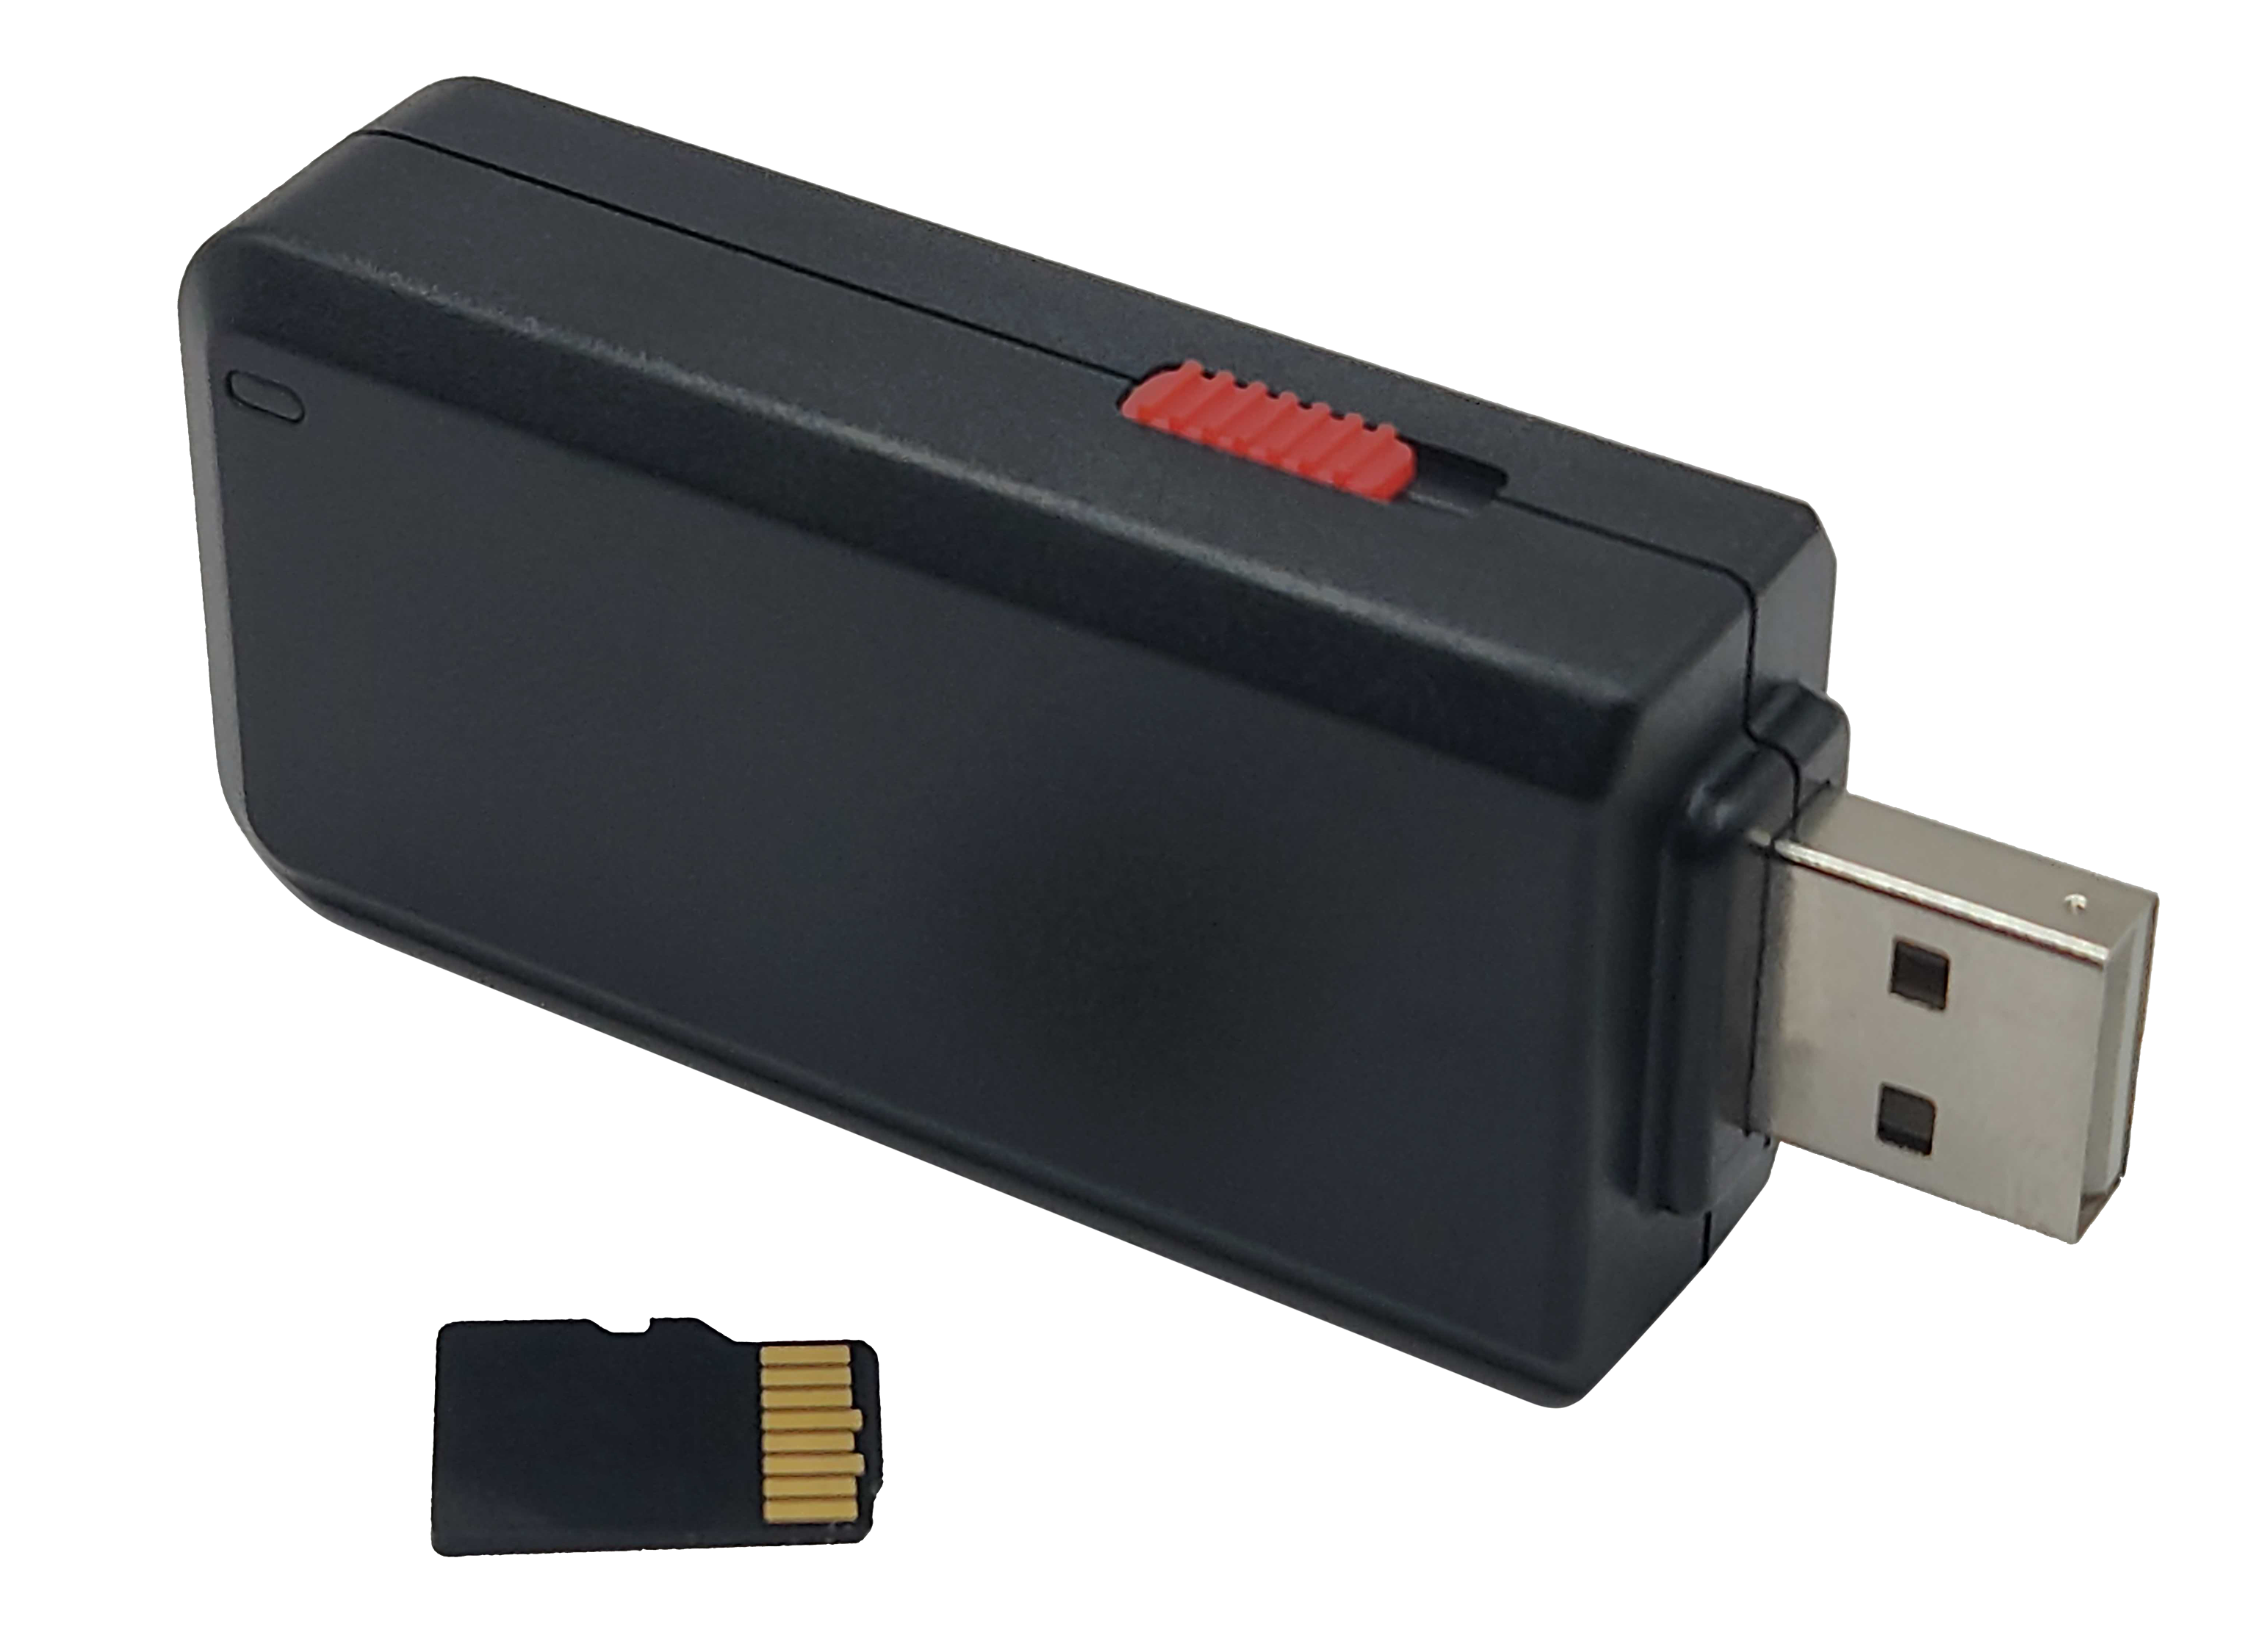
Gefahr verstehen >Programmierbare USB-Pentesting-Plattform.
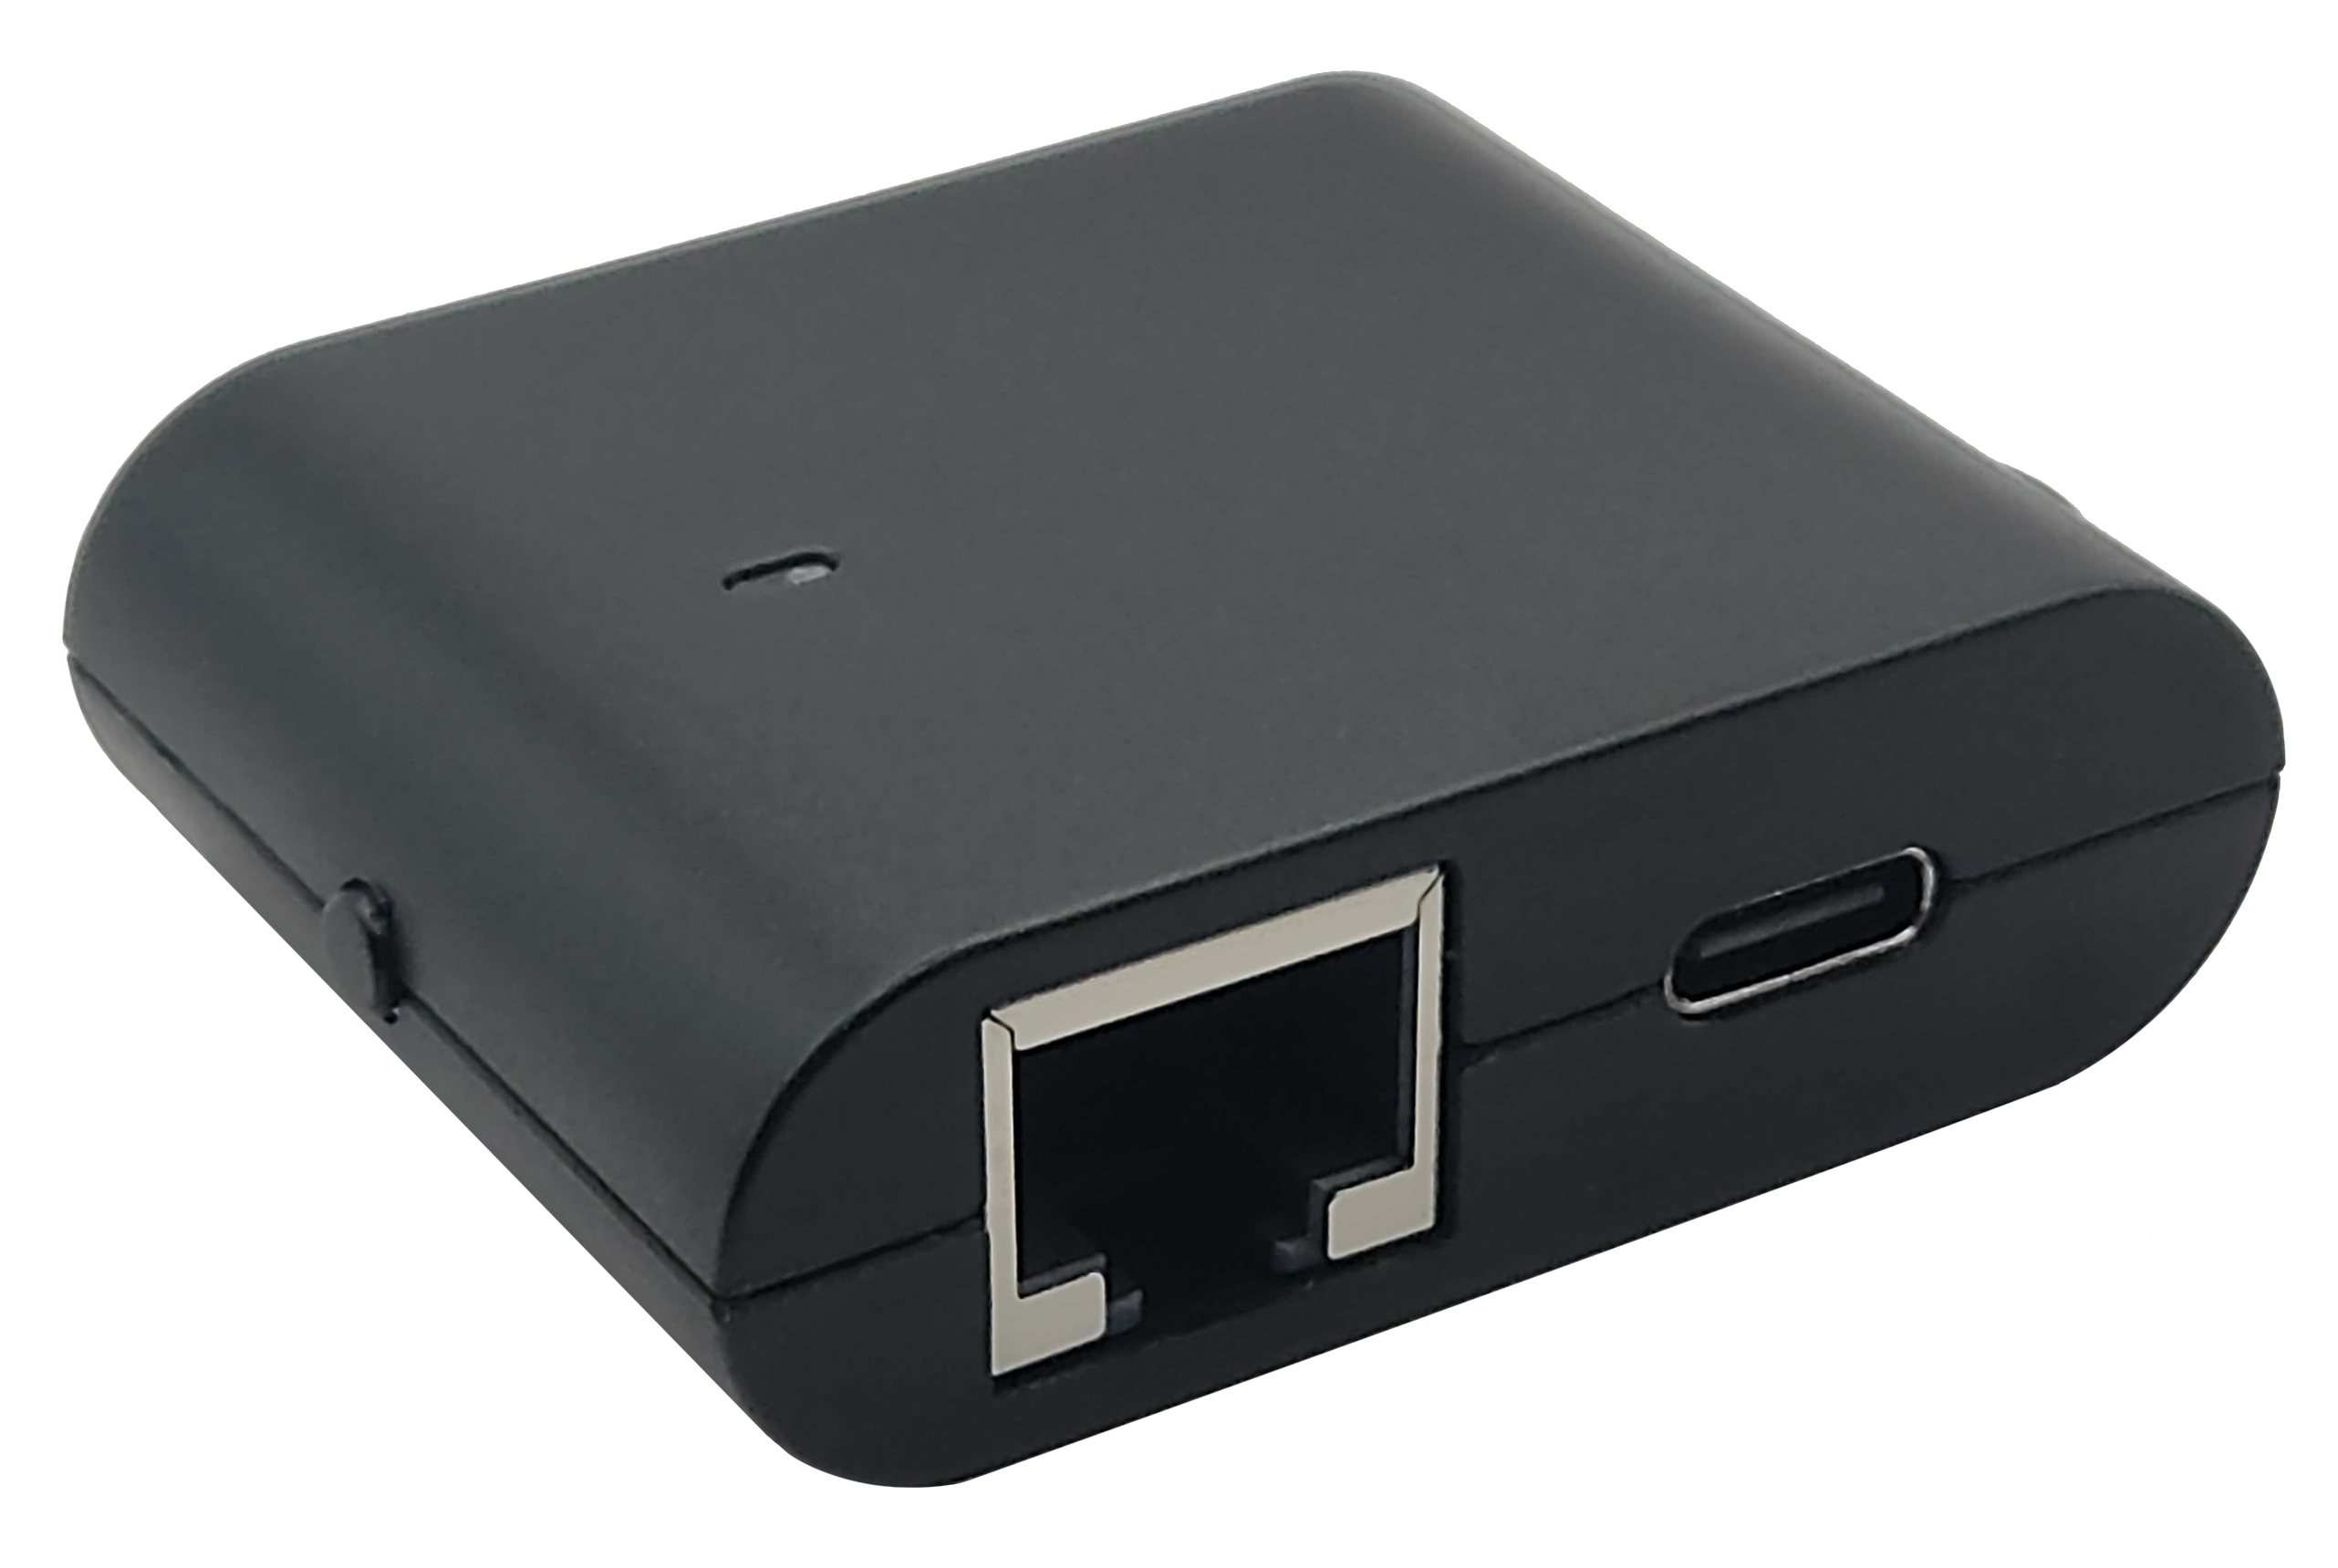
Gefahr verstehen >Kleines Werkzeug zur Ethernet-Analyse.
Gefahr verstehen >Inline-Gerät für HDMI-Bildsignale.
Gefahr verstehen >Hardware-Keylogger und Pentesting-Implantat.
Gefahr verstehen >Du möchtest dich vernetzen, mich als Speaker für dein Event buchen oder hast Interesse an Enginsight?
Für Vernetzung, Fragen zu meinen Projekten oder einfach einen lockeren Tech-Talk.
Auf LinkedIn vernetzenInteresse an Enginsight, Anfragen für Vorträge, Awareness-Schulungen oder andere berufliche Themen gerne direkt per E-Mail.
E-Mail sendenDu warst bei meinem Vortrag „Hack or get Hacked – Erhalte die Kontrolle zurück“ dabei oder möchtest die Inhalte noch einmal nachlesen? Hier findest du zwei Versionen meiner Vortragsunterlagen: eine kompakte Short Version mit Fokus auf die gezeigten Security-Gadgets und eine ausführliche Long Version mit zusätzlichen Awareness-, OSINT-, Ransomware- und Enginsight-Inhalten.
32 Folien · Fokus auf die 15 Security-Gadgets, reale Angriffsszenarien, Awareness-Lernpunkte und die wichtigsten Schutzmaßnahmen.
44 Seiten · Security Awareness, Shodan, OSINT, Ransomware, offene Infrastruktur, 15 Security-Gadgets und der ausführliche Enginsight-Teil.